收藏

 二手徵求有驚喜
定價:NT$ 680
優惠價:93 折,NT$ 632
即將上市


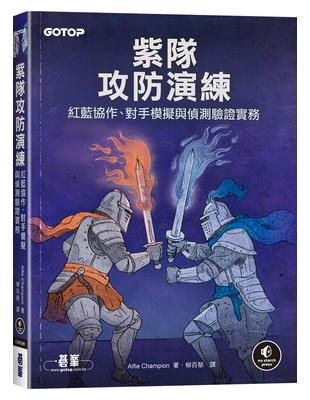
面對真實威脅,必須以真實團隊合作迎戰
如果你已經厭倦紅隊演練報告做完後就束之高閣,或是防禦團隊始終無法掌握攻擊方究竟做了什麼,這本書正適合你。
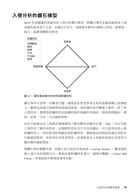
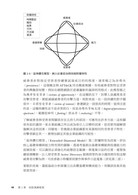
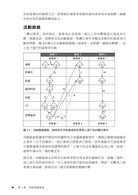
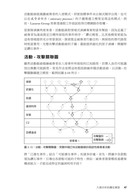
本書提供一套可實際運用的紫隊演練方法,教你如何透過攻防雙方協作,提升威脅偵測能力、建立團隊互信,並在真正的攻擊者出手之前,找出組織防禦中的缺口。你將學會運用Atomic Red Team、MITRE Caldera 與 Mythic 等工具模擬真實攻擊者的行動,並結合實際的日誌、警示資料,以及 MITRE ATT&CK、Cyber Kill Chain(網路攻擊鏈)與 Pyramid of Pain(痛苦金字塔) 等框架,協助防禦團隊從演練中驗證是否能有效偵測攻擊行為。
無論你正準備進行第一次紫隊演練,或希望建立可重複執行、持續改善的紫隊計畫,本書都將帶你從零散、臨時性的攻防模擬,逐步建立一套能真正融入組織資安工作的永續性整合策略。
本書將學習:
.設計能量化偵測與防禦改善成果的紫隊攻防演練
.結合威脅情資與對手模擬工具重現真實攻擊行為
.利用開放源碼平台收集遙測資料並分析涵蓋率
.使用Splunk的Attack Range與其他免費資源自動化實驗室
.在企業組織建置永續、跨部門的紫隊演練功能
無論你來自紅隊、藍隊,或身處攻防兩端之間,本書都能幫助你更有效地測試、更快速地偵測,並讓攻防團隊真正協作起來。
如果你曾在紅隊演練結束後問過自己:「所以,我們到底改善了什麼?」本書就是你需要的教戰守則。
作者簡介:
關於作者
Alfie Champion 是攻擊偵測與對手模擬領域經驗豐富的專家。十多年來,在各產業企業組織推動紫隊演練職能,並且在交付驅動資安成熟度的高效專案上屢創佳績。
以一級榮譽取得約克大學工程學位後,Alfie在British Telecom開始專業職涯,隨後進入MWR InfoSecurity。在MWR InfoSecurity主導一系列攻擊演練後,最終負責該公司全球攻擊偵測服務的交付。如今,他任職於GitHub的威脅偵測與應變團隊。
他曾於BlackHat USA、DEF CON、RSA等頂尖國際會議發表演講與舉辦工作坊。最近,與夥伴共同創辦電子郵件資安新創delivr.to。
關於技術審稿人
James Coote的職涯始於支援英國情報單位,包括英國聯合網路部隊(Joint Cyber Unit)。之後,在私人企業找到執行攻擊模擬的使命,主要為關鍵國家基礎架構的客戶工作,並在Black Hat與DEF CON等會議發表演說。如今,他擔任金融服務企業的CISO,同時也是delivr.to的創辦人,這是一間提供SaaS式攻擊模擬服務的公司。
退換貨說明:
會員均享有10天的商品猶豫期(含例假日)。若您欲辦理退換貨,請於取得該商品10日內寄回。
辦理退換貨時,請保持商品全新狀態與完整包裝(商品本身、贈品、贈票、附件、內外包裝、保證書、隨貨文件等)一併寄回。若退回商品無法回復原狀者,可能影響退換貨權利之行使或須負擔部分費用。
訂購本商品前請務必詳閱退換貨原則。收藏
二手徵求有驚喜
優惠價: 93 折, NT$ 632 NT$ 680
即將上市
面對真實威脅,必須以真實團隊合作迎戰
如果你已經厭倦紅隊演練報告做完後就束之高閣,或是防禦團隊始終無法掌握攻擊方究竟做了什麼,這本書正適合你。
本書提供一套可實際運用的紫隊演練方法,教你如何透過攻防雙方協作,提升威脅偵測能力、建立團隊互信,並在真正的攻擊者出手之前,找出組織防禦中的缺口。你將學會運用Atomic Red Team、MITRE Caldera 與 Mythic 等工具模擬真實攻擊者的行動,並結合實際的日誌、警示資料,以及 MITRE ATT&CK、Cyber Kill Chain(網路攻擊鏈)與 Pyramid of Pain(痛苦金字塔) 等框架,協助防禦團隊從演練中驗證是否能有效偵測攻擊行為。
無論你正準備進行第一次紫隊演練,或希望建立可重複執行、持續改善的紫隊計畫,本書都將帶你從零散、臨時性的攻防模擬,逐步建立一套能真正融入組織資安工作的永續性整合策略。
本書將學習:
.設計能量化偵測與防禦改善成果的紫隊攻防演練
.結合威脅情資與對手模擬工具重現真實攻擊行為
.利用開放源碼平台收集遙測資料並分析涵蓋率
.使用Splunk的Attack Range與其他免費資源自動化實驗室
.在企業組織建置永續、跨部門的紫隊演練功能
無論你來自紅隊、藍隊,或身處攻防兩端之間,本書都能幫助你更有效地測試、更快速地偵測,並讓攻防團隊真正協作起來。
如果你曾在紅隊演練結束後問過自己:「所以,我們到底改善了什麼?」本書就是你需要的教戰守則。
作者簡介:
關於作者
Alfie Champion 是攻擊偵測與對手模擬領域經驗豐富的專家。十多年來,在各產業企業組織推動紫隊演練職能,並且在交付驅動資安成熟度的高效專案上屢創佳績。
以一級榮譽取得約克大學工程學位後,Alfie在British Telecom開始專業職涯,隨後進入MWR InfoSecurity。在MWR InfoSecurity主導一系列攻擊演練後,最終負責該公司全球攻擊偵測服務的交付。如今,他任職於GitHub的威脅偵測與應變團隊。
他曾於BlackHat USA、DEF CON、RSA等頂尖國際會議發表演講與舉辦工作坊。最近,與夥伴共同創辦電子郵件資安新創delivr.to。
關於技術審稿人
James Coote的職涯始於支援英國情報單位,包括英國聯合網路部隊(Joint Cyber Unit)。之後,在私人企業找到執行攻擊模擬的使命,主要為關鍵國家基礎架構的客戶工作,並在Black Hat與DEF CON等會議發表演說。如今,他擔任金融服務企業的CISO,同時也是delivr.to的創辦人,這是一間提供SaaS式攻擊模擬服務的公司。
退換貨說明:
會員均享有10天的商品猶豫期(含例假日)。若您欲辦理退換貨,請於取得該商品10日內寄回。
辦理退換貨時,請保持商品全新狀態與完整包裝(商品本身、贈品、贈票、附件、內外包裝、保證書、隨貨文件等)一併寄回。若退回商品無法回復原狀者,可能影響退換貨權利之行使或須負擔部分費用。
訂購本商品前請務必詳閱退換貨原則。
請在手機上開啟Line應用程式,點選搜尋欄位旁的掃描圖示
即可掃描此ORcode